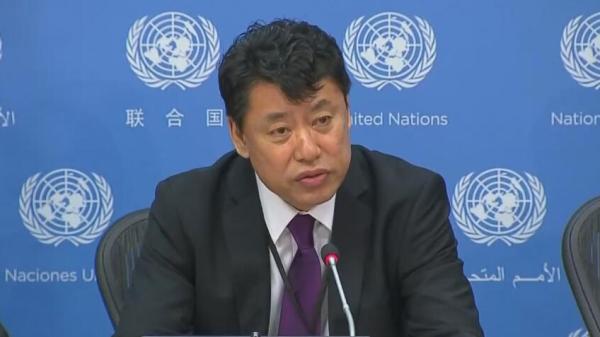
当地时间19日,朝鲜常驻联合国副代表金仁龙(音)在纽约联合国总部举行的新闻发布会上表示,把前一段时间大规模的网络袭击和朝鲜联系起来很可笑。他同时说,朝美两国对话的前提是美国必须停止对朝鲜的敌视政策。
【早前报道】
谁是勒索软件幕后黑手?美媒:线索指向朝鲜黑客
参考消息网5月16日报道 美媒称,情报官员和私企安全专家说,新的数字线索表明,开展大规模勒索软件攻击并导致世界各地电脑系统瘫痪的嫌疑人,有可能是与朝鲜有关联的黑客。
据美国《纽约时报》5月16日报道,研究人员警告说,这些线索远远谈不上具有决定性,可能要再过数周乃至数月,调查人员才会对它们的结论有足够的信心,并正式把矛头指向日益大胆的平壤数字黑客军团。袭击者的武器的基础是从国家安全局窃取并于上月被发布的漏洞。
赛门铁克的安全专家发现这种名为“想哭”(WannaCry)的勒索软件的早期版本所用的一些工具,曾被用于攻击索尼影业,还曾在去年被用于攻击孟加拉国央行,在今年2月被用于攻击波兰的一家银行。该公司过去曾准确识别由美国、以色列以及朝鲜发起的攻击。美国官员15日表示,他们也发现了同样的相似之处。
所有这些攻击的源头最终都指向了朝鲜。奥巴马于2014年末正式指责朝鲜为了就索尼出品的喜剧片《刺杀金正恩》实施报复,破坏了该公司的计算机系统。该片杜撰了一个中情局(CIA)刺杀朝鲜领导人金正恩的阴谋。
报道称,“想哭”使用的计算机代码和被用于这三场攻击的代码有着惊人的相似。该代码尚未得到大范围使用,人们只在与朝鲜有关联的黑客发起的攻击中见过。谷歌和总部位于莫斯科的网络安全公司卡巴斯基的研究人员确认了代码的相似性。
不过,单单凭借这些线索还不能得出确定的结论。黑客常常相互借用并翻新攻击方法;人们还知道政府机构会在代码中植入“假旗”,以蒙蔽取证调查人员。
“截至目前,我们只掌握时间上的联系,”赛门铁克的调查人员埃里克·钱说。钱是首先识别出“震网”(Stuxnet)蠕虫的人之一。这种蠕虫曾被用于由美国和以色列主导的针对伊朗核计划的攻击;朝鲜曾借助它的力量从孟加拉国央行窃取数以百万计美元的资金。“我们希望看到更多的代码相似性,”他说,“这样才会更有把握。”